


Przegląd
Vipentest to firma zajmująca się cyberbezpieczeństwem, specjalizująca się w testach penetracyjnych aplikacji, interfejsów API i infrastruktury IT. Oferują darmowe audyty, które analizują rzeczywiste ryzyka w aplikacji klienta, identyfikując luki i dostarczając konkretne rekomendacje. Ich usługi obejmują również audyty bezpieczeństwa i oceny zgodności.
Finanse
Historia przychodów
Dane i wnioski są generowane automatycznie na podstawie sprawozdań finansowych i mogą zawierać błędy. Analiza ma charakter poglądowy i nie stanowi oficjalnej oceny wiarygodności firmy ani porady biznesowej.
Aktualności
Atak na McKesson: ShinyHunters wykradli 284 mln rekordów pacjentów i żądają 55 mln dolarów okupu
ShinyHunters przejęli 284 mln rekordów pacjentów z McKesson przez vishing i kompromitację Okta SSO. Analiza największego wycieku danych medycznych 2026, skali zagrożenia i wniosków dla branży.
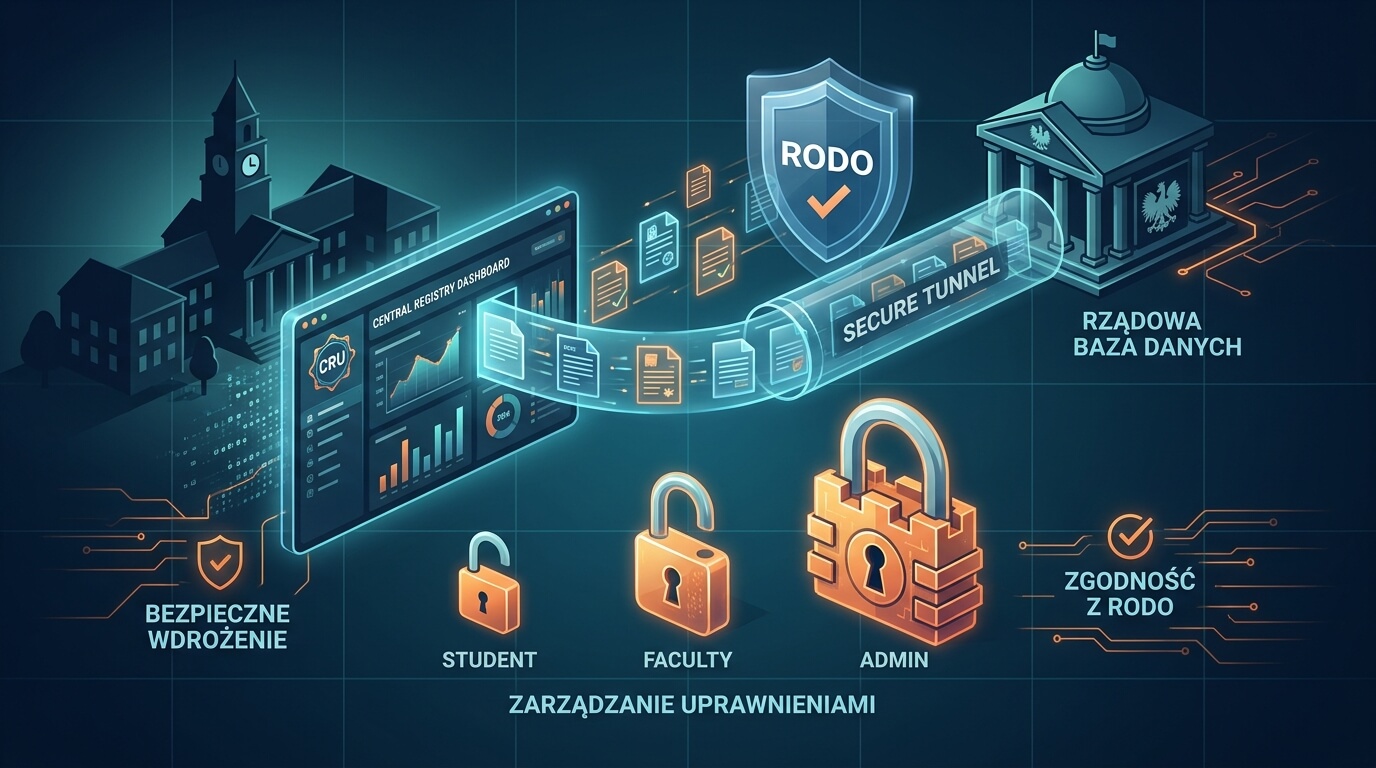
Bezpieczne wdrożenie Centralnego Rejestru Umów (CRU) na uczelniach – zarządzanie danymi, uprawnieniami i zgodność z przepisami
Centralny Rejestr Umów (CRU) obowiązuje uczelnie od 1 lipca 2026. Poznaj kluczowe kroki bezpiecznego wdrożenia - od audytu organizacyjnego, przez zarządzanie uprawnieniami i integrację API, po zgodność z RODO.
Incydent MyDr: największy wyciek danych medycznych w historii Polski – analiza cyberataku
W sierpniu 2026 roku doszło do największego wycieku danych medycznych w historii Polski. Cyberatak na firmę MyDr, dostawcę systemów elektronicznej dokumentacji medycznej, ujawnił dane osobowe i zdrowotne niemal 19 milionów Polaków. Analizujemy wektor ataku (XXE w PKCS#12), chronologię incydentu, reakcję UODO i rządu oraz przedstawiamy konkretne kroki ochronne.
NIS2 w ochronie zdrowia – praktyczny przewodnik wdrożenia dla szpitali i placówek medycznych
Od 3 kwietnia 2026 roku nowelizacja ustawy o KSC nakłada na szpitale i placówki medyczne obowiązki cyberbezpieczeństwa wynikające z dyrektywy NIS2. Kary sięgają 10 mln euro, a kierownictwo odpowiada osobiście. Praktyczny przewodnik wdrożenia krok po kroku - od samoidentyfikacji po audyt.
Wyciek danych w NYC H+H – co musisz wiedzieć
Potężny wyciek danych w NYC Health + Hospitals (NYC H+H): Analiza ataku, kompromitacja łańcucha dostaw i zagrożenia dla biometrii
Branża
Rachunki bankowe
Podmiot zarejestrowany jako podatnik VAT w dniu 2026-03-01. Aktywne
 57 1090 2620 0000 0001 5825 5909
Zadłużenie
Brak wpisów w Krajowym Rejestrze Zadłużonych. Brak postępowań w KRZ
Pomoc publiczna
Brak odnotowanych przypadków pomocy publicznej w ostatnich 10 latach.
Przetargi
Brak odnotowanych udziałów w przetargach.
Reprezentacja
Sposób reprezentacji
Do składania oświadczeń w imieniu spółki jest upoważniony każdy z członków zarządu samodzielnie.
Właściciele
| Właściciel | Udziały | Wartość udziałów | Udział |
|---|---|---|---|
Dawid Arkadiusz Bakaj (27) | 95 | PLN 9,500 | 95% |
Pozostali | 5 | PLN 500 | 5% |
Umowa spółki wymaga zgody spółki na zbycie udziałów.
Beneficjenci rzeczywiści
| Osoba | Uprawnienia | |
|---|---|---|
Dawid Arkadiusz Bakaj (27)  | Wspólnik spółki z o.o. 9500.0 PLN |
Konkurenci
| Nazwa | Przychody | Strona WWW | ||
|---|---|---|---|---|
| Patronusecsp. z o.o. | 5 895 408,32 PLN | patronusec.com | ||
| Iterasecsp. z o.o. | 2 973 484,05 PLN | iterasec.com | ||
| AMPS.A. | 2 605 219,30 PLN | ampsa.pl | ||
| IT Developsp. z o.o. | 2 153 508,78 PLN | it-develop.pl | ||
| BSG Techsp. z o.o. | 1 428 195,00 PLN | bsg.tech | ||
| Prevenity Servicessp. z o.o. | 1 095 701,09 PLN | prevenity.com | ||
| Red Teamsp. z o.o. | 940 128,05 PLN | redteam.pl | ||
| Pasepsp. z o.o. | 475 085,77 PLN | pasep.pl | ||
| Unshadesp. z o.o. | 333 882,45 PLN | unshade.pl | ||
| Stidiasp. z o.o. | 97 931,38 PLN | stidia.com |
FAQ
Ostatnia aktualizacja: 2026-07-09